AI Agent Sandbox in der Cloud: Wie sich KI-Agenten sicher ausführen lassen
KI-Agenten können Code ausführen, Dateien verändern und APIs aufrufen. Wie eine Cloud-Sandbox die Ausführung isoliert und welche Sicherheitsmaßnahmen dabei entscheidend sind.
Menasse Gebregzi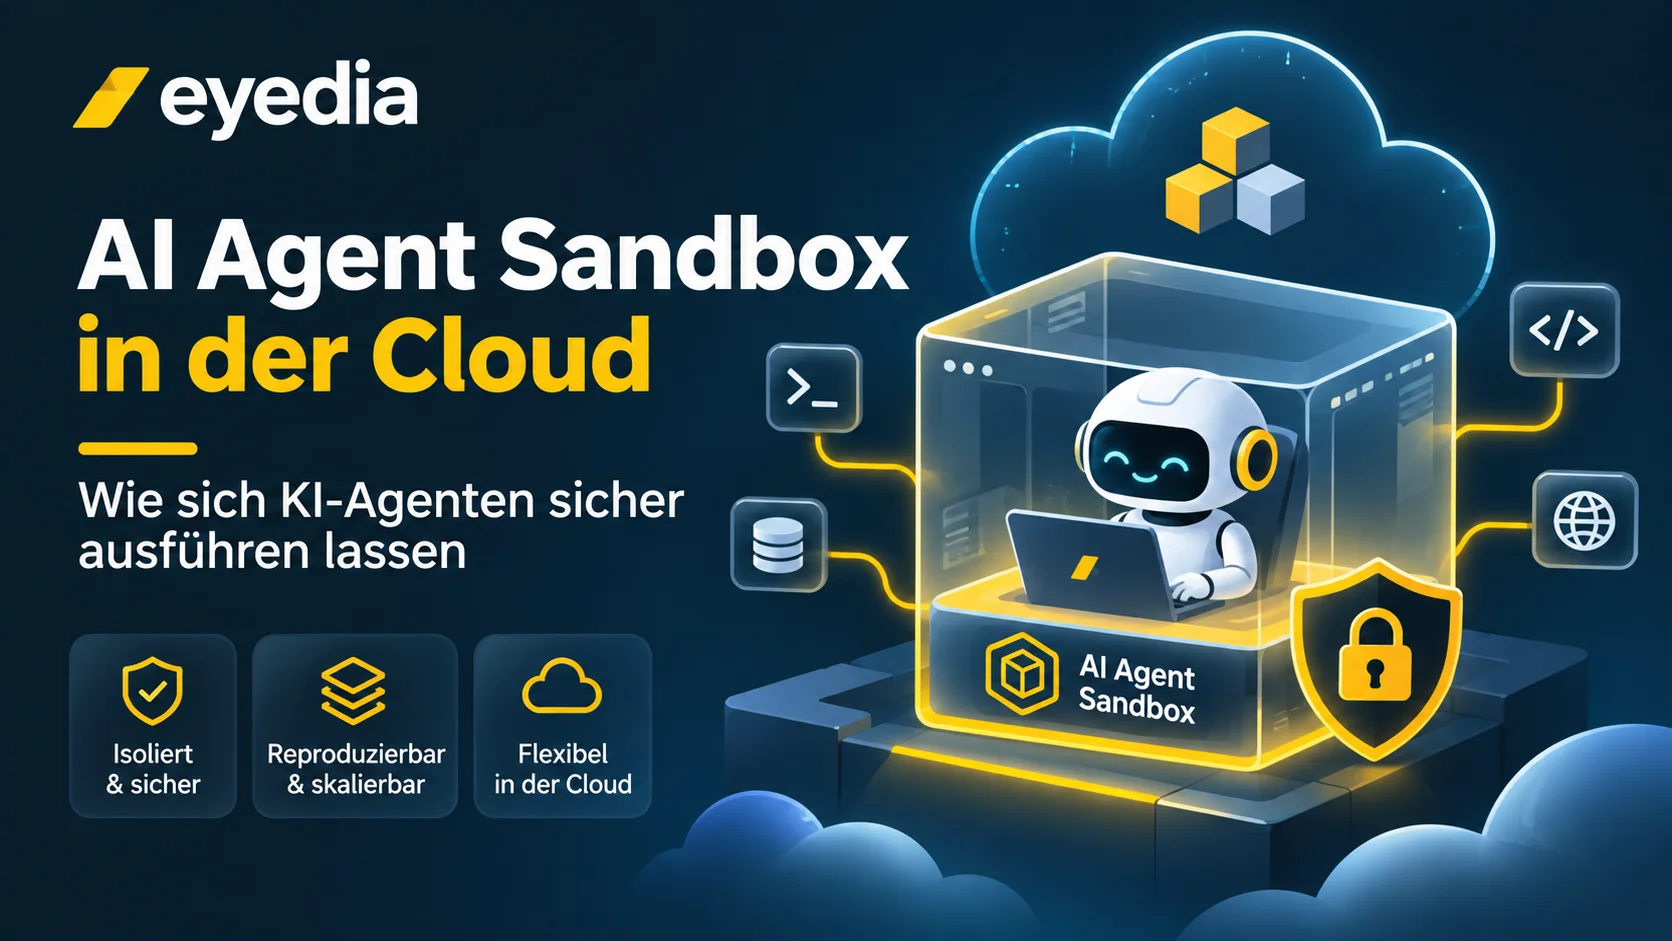
KI-Agenten können heute weit mehr als Fragen beantworten oder Texte generieren. Sie können Code schreiben, Shell-Befehle ausführen, Software testen, Abhängigkeiten installieren und mehrstufige Aufgaben selbstständig bearbeiten. Damit entstehen neue Möglichkeiten für die Softwareentwicklung und Automatisierung. Gleichzeitig wächst das Sicherheitsrisiko: Was passiert, wenn ein Agent einen fehlerhaften Befehl ausführt, unsicheren Code generiert oder Zugriff auf Dateien und Zugangsdaten erhält, die er nicht verwenden sollte?
Eine AI Agent Sandbox in der Cloud bietet einen Ansatz, um solche Aufgaben in einer kontrollierten, isolierten Umgebung auszuführen. Statt einem KI-Agenten direkten Zugriff auf ein Entwicklergerät oder einen produktiven Server zu geben, wird seine Ausführung in eine begrenzte Umgebung verlagert. In diesem Artikel erklären wir, wie Cloud-Sandboxen für KI-Agenten funktionieren, welche Technologien infrage kommen und worauf es bei einer sicheren Architektur ankommt.
Warum benötigen KI-Agenten eine Sandbox?
Ein klassischer KI-Chatbot erzeugt überwiegend Text. Ein handlungsfähiger Agent kann dagegen Werkzeuge verwenden und Veränderungen an einem System vornehmen. Ein Coding-Agent könnte neue Dateien erstellen oder bestehenden Code verändern, Python-, JavaScript- oder Shell-Befehle ausführen, Softwarepakete installieren, Tests starten und Fehler beheben sowie auf externe APIs zugreifen.
Diese Fähigkeiten machen KI-Agenten produktiv. Sie bedeuten jedoch auch, dass Fehler oder manipulierte Eingaben konkrete Auswirkungen haben können. Ein Agent könnte versehentlich Dateien überschreiben, eine ungeeignete Abhängigkeit installieren oder vertrauliche Informationen über eine Netzwerkverbindung übertragen. Eine Sandbox schafft hierfür eine zusätzliche Sicherheitsgrenze mit festgelegten Berechtigungen, Ressourcen und Zugriffsmöglichkeiten. Das Ziel ist nicht, jeden Fehler des KI-Modells zu verhindern. Das Ziel ist, die möglichen Folgen eines Fehlers zu begrenzen.
Was ist eine AI Agent Sandbox in der Cloud?
Eine Sandbox ist eine isolierte Ausführungsumgebung, in der Software unter kontrollierten Bedingungen laufen kann. Bei KI-Agenten dient sie insbesondere dazu, generierten Code und automatisierte Aktionen von anderen Systemen zu trennen. Eine Cloud-Sandbox kann beispielsweise eine temporäre Ausführungsumgebung bereitstellen, sobald ein Agent eine Aufgabe erhält. Dort kann der Agent Dateien bearbeiten, Programme starten und Testergebnisse erzeugen. Nach Abschluss werden die Ergebnisse zurückgegeben und die Umgebung kann beendet oder gelöscht werden.
Eine typische Architektur besteht aus fünf Komponenten: dem Agent (versteht den Auftrag und entscheidet über Arbeitsschritte), der Orchestrierung (verwaltet Aufgaben, Berechtigungen und Lebenszyklus), der Sandbox (führt Code in isolierter Umgebung aus), Kontrollmechanismen (begrenzen Ressourcen und Zugriffe) sowie dem Ergebnisspeicher (nimmt freigegebene Dateien, Logs oder Codeänderungen entgegen). Entscheidend ist die Trennung zwischen dem Prozess, der den Agenten steuert, und der Umgebung, in der der Agent seine Aktionen ausführt.
Wie funktioniert ein Sandbox-Workflow?
Ein praxisnaher Workflow beginnt mit einer klar definierten Aufgabe. Schritt 1: Ein Nutzer oder automatisierter Prozess uebermittelt einen Auftrag, zum Beispiel: Analysiere dieses Python-Projekt, behebe den Fehler in der Datenverarbeitung und fuehre die vorhandenen Tests aus. Bereits hier sollten Aufgaben, Nutzer und Berechtigungen eindeutig zugeordnet werden.
Schritt 2: Die Orchestrierung startet eine Sandbox mit einem geeigneten Laufzeit-Image. Die Umgebung erhaelt nur die Dateien, Netzwerkzugriffe und Ressourcen, die fuer die konkrete Aufgabe erforderlich sind. Schritt 3: Der Agent analysiert die Dateien, erstellt einen Plan und verwendet seine Werkzeuge - die tatsaechliche Ausfuehrung findet innerhalb der Sandbox statt. Schritt 4: Nach der Ausfuehrung werden Exit-Codes, Logs, Testergebnisse und Dateiänderungen ausgewertet. Schritt 5: Die Sandbox liefert einen Git-Diff oder Testbericht zurueck - erst nach Pruefung werden Aenderungen uebernommen. Schritt 6: Temporaere Umgebungen werden nach Abschluss geloescht, die Lebensdauer bewusst verwaltet.
Docker-Container oder MicroVM: Welche Isolation ist sinnvoll?
Docker ist eine wichtige Technologie für reproduzierbare Softwareumgebungen. Allerdings teilen sich klassische Linux-Container grundsätzlich den Kernel des Host-Systems. Container-Isolation ist deshalb nicht mit einer vollständig getrennten virtuellen Maschine gleichzusetzen. Für vertrauenswürdige Anwendungen und kontrollierte Testumgebungen können gewöhnliche Container gut geeignet sein. Wenn ein autonomer Agent beliebigen, möglicherweise nicht vertrauenswürdigen Code ausführen soll, muss die Sicherheitsgrenze genauer betrachtet werden.
Ein besonders kritischer Punkt bei klassischen Containern ist der Docker-Socket: Wird ein Host-Docker-Socket in einen Container eingebunden, kann der Prozess darüber weitreichende Kontrolle über den Host erlangen. Eine MicroVM ergänzt die Isolation um eine Virtualisierungsschicht und einen eigenen Kernel – das schafft eine stärkere Grenze zwischen Agent und Host. Docker Sandboxes ist ein Beispiel für diesen Ansatz: Die Architektur verwendet MicroVMs, einen isolierten Docker-Engine-Kontext und zusätzliche Kontrollen für Netzwerkzugriffe und Zugangsdaten.
Welche Cloud-Technologien kommen infrage?
AWS ECS mit Fargate: Amazon ECS verwaltet Container-Workloads, Fargate führt Aufgaben aus ohne Verwaltung der zugrunde liegenden Server. AWS dokumentiert für Fargate eine Hardware-Virtualisierungsgrenze pro Task mit isolierten Netzwerk-, Speicher-, CPU- und Arbeitsspeicherressourcen. Das macht ECS mit Fargate zu einer interessanten Option für kurzlebige Ausführungsaufgaben wie Codeanalysen, Testläufe oder die Verarbeitung einzelner Agentenaufträge. IAM-Rollen, VPC-Konfiguration, Logging und Kosten müssen weiterhin passend konfiguriert werden.
Docker Sandboxes richtet sich speziell an die sichere Ausführung von KI-Coding-Agenten mit MicroVMs, eigenen Docker-Engine-Instanzen und kontrollierten Zugriffen. Cloudflare Sandboxes bietet Linux-Umgebungen mit Shell, Laufzeitumgebungen und Paketinstallation direkt integriert in KI-Agenten-Anwendungen. Das OpenAI Agents SDK unterstützt Sandbox-Umgebungen für Agenten-Workflows inklusive Datei-, Befehls- und Artefaktverwaltung – die entscheidende Trennung liegt dabei zwischen der Steuerung des Agenten und der Ausführungsumgebung.
Sicherheitsmaßnahmen für Cloud-Sandboxes
Netzwerkzugriffe begrenzen: Ein Agent sollte nur die externen Systeme erreichen können, die er für seine Aufgabe benötigt. Unbeschränkter Internetzugriff kann die Übertragung vertraulicher Daten ermöglichen. Je nach Architektur kommen Allowlisting, Egress-Regeln, Proxy-Systeme, Security Groups oder getrennte Netzwerksegmente infrage.
Zugangsdaten schützen: API-Schlüssel, Datenbankpasswörter und Cloud-Credentials sollten nicht als Klartext in Prompts, Projektdateien oder Umgebungsvariablen gelangen. Berechtigungen eng begrenzen, Geheimnisse zentral verwalten und nur bei Bedarf bereitstellen. IAM nach Least-Privilege-Prinzip konfigurieren: Ein Agent benötigt nicht automatisch Administratorrechte – seine Rolle sollte ausschließlich die für den konkreten Workflow erforderlichen Aktionen erlauben. Steuerungsprozess und Sandbox sollten möglichst unterschiedliche Rollen besitzen.
Ressourcen begrenzen: CPU, Arbeitsspeicher, Speicherplatz und Laufzeit sollten kontrolliert werden. Ergebnisse kontrollieren: Codeänderungen sollten nicht allein deshalb übernommen werden, weil ein Agent meldet, die Aufgabe sei abgeschlossen – automatisierte Tests, Code-Reviews, Dependency-Scans und gegebenenfalls menschliche Freigabe bilden eine wichtige Qualitätssicherung. Logs und Zustände sorgfältig verwalten, damit sie nicht selbst zur Quelle für Datenlecks werden.
Beispiel: Ein Coding-Agent repariert einen Fehler
Ein Unternehmen möchte einen KI-Agenten einsetzen, der Fehler in einem Python-Projekt untersucht und Korrekturen vorschlägt. Der Workflow: Ein Entwickler übergibt ein Git-Repository und eine Fehlerbeschreibung. Ein Steuerungsdienst erstellt eine isolierte Ausführungsumgebung. Der Agent analysiert den Code und entwickelt eine Korrektur. Die Sandbox führt die vorhandenen Tests aus. Ein Prüfprozess untersucht den Diff und kontrolliert die Abhängigkeiten. Der Entwickler erhält einen Bericht und kann die Änderungen freigeben.
Bei einem solchen Aufbau muss der Agent nicht auf die produktive Datenbank oder den produktiven Server zugreifen. Er arbeitet mit einer kontrollierten Kopie des Projekts und liefert überprüfbare Ergebnisse zurück. Das verbessert die Nachvollziehbarkeit und reduziert die Folgen unerwarteter Aktionen.
Wann lohnt sich eine Cloud-Sandbox?
Cloud-Sandboxes sind besonders interessant, wenn Agenten nicht nur lokal experimentieren, sondern als wiederholbarer Bestandteil eines Produkts betrieben werden sollen. Typische Einsatzbereiche: automatisierte Codegenerierung und Softwaretests, Analyse von Repositorys und Fehlerbehebung, sichere Ausführung generierter Skripte, parallele Bearbeitung voneinander unabhängiger Aufgaben sowie agentenbasierte Entwicklungswerkzeuge für mehrere Nutzer. Die zusätzlichen Möglichkeiten haben allerdings ihren Preis: Cloud-Ressourcen, Netzwerkverkehr, Logging und laufende Orchestrierung verursachen Kosten und erhöhen die Komplexität.
Fazit: KI-Agenten benötigen kontrollierte Ausführungsumgebungen
KI-Agenten eröffnen neue Möglichkeiten für die Automatisierung von Entwicklungs- und Arbeitsprozessen. Sobald sie Code ausführen, Dateien verändern oder externe Werkzeuge verwenden können, reicht eine gute Prompt-Formulierung allein nicht mehr aus. Eine AI Agent Sandbox in der Cloud ermöglicht es, solche Aktionen in einer kontrollierten Umgebung auszuführen und ihre Auswirkungen zu begrenzen. Entscheidend ist das Zusammenspiel aus Isolation, minimalen Berechtigungen, kontrolliertem Netzwerkzugriff, geschütztem Umgang mit Zugangsdaten und überprüfbaren Ergebnissen.
Wer KI-Agenten produktiv einsetzen möchte, sollte deshalb nicht nur fragen, welches Modell die beste Leistung erbringt. Ebenso wichtig ist die Frage, in welcher Umgebung der Agent arbeiten darf, welche Aktionen er ausführen kann und wie seine Ergebnisse kontrolliert werden.

Autor
Menasse GebregziGründer & Geschäftsführer, eyedia
Menasse Gebregzi entwickelt seit 2002 digitale Lösungen — von frühen Flash-Projekten bis zu modernen KI-Systemen und Next.js-Anwendungen. Als Gründer von eyedia berät er KMU in Köln und NRW zu Webdesign, lokaler SEO und KI-Automatisierung. Sein Fokus: Technologie, die messbare Ergebnisse liefert.
LinkedIn →Weitere Artikel
 Cloud Tech
FinOps 2027: Cloud-Kosten verstehen, kontrollieren und nachhaltig optimieren
Wie Unternehmen ihre Cloud-Infrastruktur nicht nur technisch, sondern auch wirtschaftlich planen – und wie FinOps dabei hilft, Kosten zu senken, Transparenz zu schaffen und den Wert ihrer IT-Investitionen zu steigern.
 Cloud Tech
Digitale Souveränität 2027: Warum Unternehmen die Kontrolle über Daten, Cloud und KI zurückgewinnen müssen
Digitale Souveränität ist 2027 keine politische Debatte mehr – sie betrifft Wettbewerbsfähigkeit, IT-Sicherheit und die langfristige Handlungsfähigkeit jedes Unternehmens.
 Cloud Tech
Cloud Security 2027: Wie Unternehmen ihre Cloud-Infrastruktur sicher gestalten
Cloud Security 2027: Welche Risiken Unternehmen kennen müssen und wie sie ihre Cloud-Infrastruktur mit Zero Trust, IAM und DevSecOps sicher gestalten — DSGVO-konform.