Cloud Security 2027: Wie Unternehmen ihre Cloud-Infrastruktur sicher gestalten
Cloud Security 2027: Welche Risiken Unternehmen kennen müssen und wie sie ihre Cloud-Infrastruktur mit Zero Trust, IAM und DevSecOps sicher gestalten — DSGVO-konform.
Menasse Gebregzi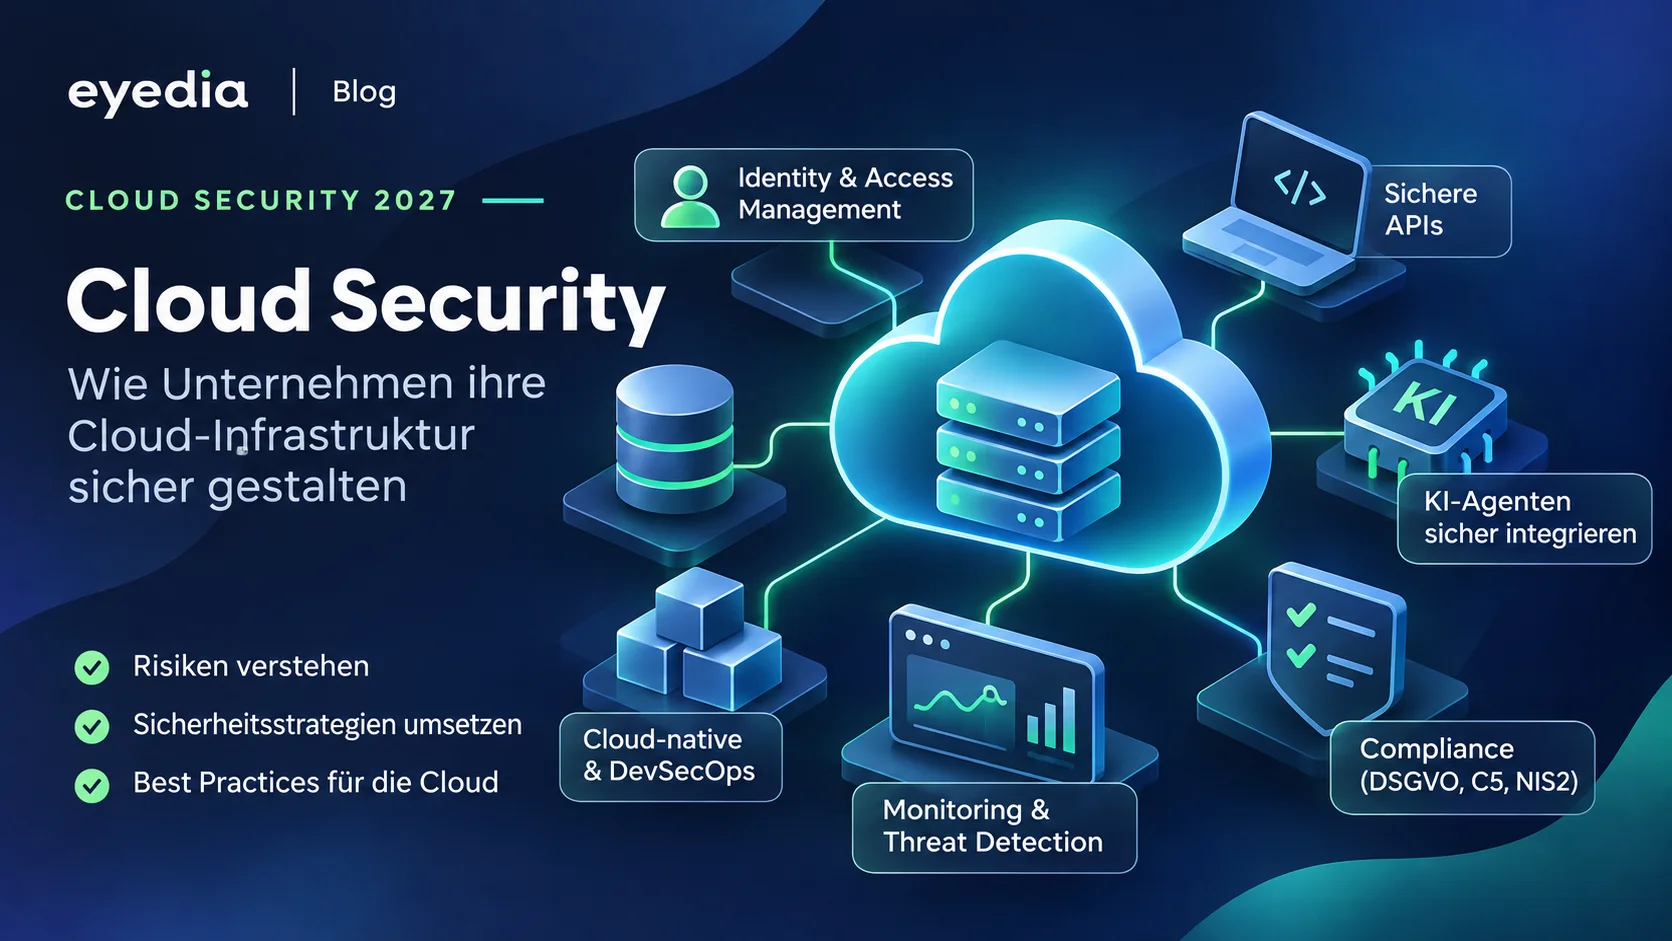
Cloud Computing ist längst ein zentraler Bestandteil moderner IT-Infrastrukturen. Doch mit der zunehmenden Nutzung von Cloud-Diensten, SaaS-Plattformen und künstlicher Intelligenz steigen auch die Anforderungen an die IT-Sicherheit. Cloud Security wird damit zu einer strategischen Aufgabe für Unternehmen jeder Größe.
Ob Kundendaten in einer Cloud-Datenbank, Anwendungen auf AWS oder automatisierte Geschäftsprozesse mit KI-Agenten: Unternehmen müssen sicherstellen, dass ihre digitalen Systeme zuverlässig vor unbefugten Zugriffen, Datenverlust und Cyberangriffen geschützt sind.
Dabei reicht es nicht mehr aus, lediglich eine Firewall einzurichten. Moderne Cloud-Sicherheit erfordert ein Zusammenspiel aus Identitätsmanagement, Verschlüsselung, Netzwerkarchitektur, kontinuierlicher Überwachung und klar definierten Sicherheitsrichtlinien.
Was ist Cloud Security?
Cloud Security bezeichnet sämtliche Technologien, Prozesse und organisatorischen Maßnahmen, die Cloud-Infrastrukturen, Anwendungen und Daten vor Sicherheitsbedrohungen schützen.
- Identity & Access Management (IAM): Kontrolle darüber, wer auf welche Ressourcen zugreifen darf.
- Datensicherheit: Verschlüsselung sensibler Informationen während der Übertragung und Speicherung.
- Netzwerksicherheit: Absicherung von Cloud-Netzwerken, APIs und Servern.
- Monitoring und Threat Detection: Erkennung verdächtiger Aktivitäten und potenzieller Angriffe.
- Compliance: Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen.
- Backup und Disaster Recovery: Wiederherstellung geschäftskritischer Systeme nach Ausfällen oder Sicherheitsvorfällen.
Cloud Security betrifft dabei nicht ausschließlich große Unternehmen. Auch kleinere Betriebe, die beispielsweise ein CRM-System, eine cloudbasierte Buchhaltungssoftware oder eine eigene Webanwendung betreiben, sind auf eine sichere Cloud-Architektur angewiesen.
Warum Cloud Security 2027 noch wichtiger wird
1. Immer mehr geschäftskritische Daten liegen in der Cloud
Kundeninformationen, Rechnungen, Verträge und interne Dokumente werden zunehmend über Cloud-Dienste verarbeitet. Ein falsch konfigurierter Speicherzugriff oder ein kompromittiertes Benutzerkonto kann dazu führen, dass vertrauliche Informationen offengelegt werden.
2. KI-Agenten benötigen Zugriff auf Unternehmenssysteme
KI-Agenten können E-Mails verarbeiten, Datenbanken abfragen, Dokumente analysieren oder Aufgaben über APIs ausführen. Damit erhalten automatisierte Systeme teilweise Zugriff auf besonders sensible Geschäftsprozesse. Ein KI-Agent sollte deshalb niemals pauschal sämtliche Berechtigungen erhalten — seine Zugriffsrechte müssen auf die tatsächlich benötigten Funktionen begrenzt werden. Zusätzlich gewinnen Sicherheitsmaßnahmen gegen Prompt Injection, unkontrollierte Tool-Aufrufe und die Offenlegung vertraulicher Daten an Bedeutung.
3. Cloud-Infrastrukturen werden komplexer
Moderne Anwendungen bestehen häufig aus mehreren miteinander verbundenen Komponenten: Containern und Microservices, Serverless Functions, Datenbanken und Object Storage, API Gateways, Authentifizierungsdiensten und externen SaaS- und KI-Schnittstellen. Jede Komponente benötigt eine sichere Konfiguration, und die Kommunikationswege zwischen den Diensten müssen kontrolliert werden.
4. Regulatorische Anforderungen steigen
Für Unternehmen in Deutschland und Europa spielen neben der DSGVO auch branchenspezifische Sicherheitsanforderungen und die NIS2-Regulierung eine wichtige Rolle. Mit dem Cloud Computing Compliance Criteria Catalogue (C5) stellt das BSI außerdem einen Kriterienkatalog zur Bewertung der Sicherheit von Cloud-Diensten bereit. Die Weiterentwicklung C5:2026 berücksichtigt moderne Container-Umgebungen, Lieferkettensicherheit und neue kryptografische Anforderungen.
Die sieben größten Cloud-Security-Risiken
1. Fehlkonfigurationen von Cloud-Ressourcen
Eine der häufigsten Gefahren entsteht durch falsch konfigurierte Zugriffsrechte, Netzwerke oder Speicherressourcen — öffentlich erreichbare Datenbanken, unnötig geöffnete Netzwerkports oder unbeabsichtigt freigegebene Storage-Buckets.
Lösung: Automatisierte Konfigurationsprüfungen, sichere Standardeinstellungen und regelmäßige Security Audits.
2. Gestohlene Zugangsdaten
Angreifer gelangen über Phishing, kompromittierte Geräte oder versehentlich veröffentlichte API-Schlüssel in Cloud-Systeme.
Lösung: Phishing-resistente Multi-Faktor-Authentifizierung, kurzlebige Zugangsdaten, Secret Management und konsequente Zugriffskontrollen.
3. Zu weitreichende Berechtigungen
Wenn Benutzerkonten oder Anwendungen mehr Rechte besitzen als notwendig, kann ein einzelner kompromittierter Zugang erhebliche Schäden verursachen.
Lösung: Das Least-Privilege-Prinzip. Jeder Benutzer und jeder Dienst erhält nur die Berechtigungen, die für seine Aufgaben erforderlich sind.
4. Unsichere APIs
Fehlende Autorisierung, unzureichende Eingabevalidierung oder unkontrollierte Anfragen gefährden sensible Daten und Geschäftsprozesse.
Lösung: Starke Authentifizierung, objektbezogene Autorisierungsprüfungen, Rate Limiting und regelmäßige API-Sicherheitstests.
5. Fehlende Überwachung
Ohne zentrale Protokollierung bleiben verdächtige Aktivitäten möglicherweise über längere Zeit unentdeckt.
Lösung: Zentrales Logging, automatisierte Alarmierung und klar definierte Reaktionspläne für Sicherheitsvorfälle (Incident Response).
6. Schwachstellen in der Lieferkette
Drittanbieter-Bibliotheken, Open-Source-Abhängigkeiten und externe SaaS-Integrationen können Einfallstore für Angreifer sein — auch wenn die eigene Cloud-Infrastruktur sauber konfiguriert ist.
Lösung: Software Composition Analysis (SCA), Abhängigkeits-Monitoring und Sicherheitsanforderungen an Drittanbieter vertraglich festhalten.
7. Unzureichende Datenverschlüsselung
Daten, die weder bei der Übertragung noch im Ruhezustand verschlüsselt werden, sind bei einem erfolgreichen Angriff sofort lesbar.
Lösung: TLS für alle Verbindungen, Verschlüsselung gespeicherter Daten und ein sauberes Key-Management — idealerweise mit Hardware Security Modules (HSM) oder verwalteten Schlüsseldiensten des Cloud-Anbieters.
Cloud Security Best Practices für Unternehmen
- Zero-Trust-Architektur einführen: Kein Benutzer und kein Dienst wird automatisch vertraut — jeder Zugriff wird verifiziert.
- DevSecOps etablieren: Sicherheit wird nicht nachträglich geprüft, sondern von Anfang an in den Entwicklungsprozess integriert.
- Regelmäßige Penetrationstests: Externe Sicherheitsexperten testen die Infrastruktur auf Schwachstellen, bevor Angreifer es tun.
- Mitarbeiterschulungen: Ein erheblicher Teil der Sicherheitsvorfälle beginnt mit menschlichen Fehlern — Phishing-Simulationen und Awareness-Training helfen.
- Backup-Strategie nach der 3-2-1-Regel: Drei Kopien der Daten, auf zwei verschiedenen Medien, davon eine außerhalb (offsite oder Cloud-Backup).
- Cloud Security Posture Management (CSPM): Automatisierte Tools prüfen kontinuierlich die Konfiguration aller Cloud-Ressourcen auf Abweichungen.
Cloud Security und DSGVO: Was Unternehmen beachten müssen
Die DSGVO verlangt technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten. Cloud-Infrastrukturen, die personenbezogene Daten verarbeiten, müssen entsprechend abgesichert sein — unabhängig davon, ob der Cloud-Anbieter in der EU sitzt oder nicht.
Besonders relevant: Auftragsverarbeitungsverträge (AVV) mit Cloud-Anbietern, Verzeichnisse der Verarbeitungstätigkeiten und die Dokumentation getroffener Sicherheitsmaßnahmen. Beim Einsatz von US-amerikanischen Cloud-Diensten ist zusätzlich der Datentransfer in Drittstaaten zu regeln.
Fazit: Cloud Security ist kein Einmalprojekt
Cloud-Sicherheit ist kein Zustand, der einmal erreicht wird — sie ist ein kontinuierlicher Prozess. Bedrohungen entwickeln sich weiter, Infrastrukturen wachsen und regulatorische Anforderungen steigen. Unternehmen, die Cloud Security als strategische Daueraufgabe verstehen, sind besser positioniert als solche, die nur reagieren wenn etwas schiefläuft.
Der Einstieg muss nicht kompliziert sein: Klare Zugriffsrechte, Multi-Faktor-Authentifizierung, verschlüsselte Verbindungen und ein zentrales Logging-System sind Maßnahmen, die für die meisten Unternehmen schnell umsetzbar sind und einen erheblichen Unterschied machen.

Autor
Menasse GebregziGründer & Geschäftsführer, eyedia
Menasse Gebregzi entwickelt seit 2002 digitale Lösungen — von frühen Flash-Projekten bis zu modernen KI-Systemen und Next.js-Anwendungen. Als Gründer von eyedia berät er KMU in Köln und NRW zu Webdesign, lokaler SEO und KI-Automatisierung. Sein Fokus: Technologie, die messbare Ergebnisse liefert.
LinkedIn →Weitere Artikel
 Cloud Tech
FinOps 2027: Cloud-Kosten verstehen, kontrollieren und nachhaltig optimieren
Wie Unternehmen ihre Cloud-Infrastruktur nicht nur technisch, sondern auch wirtschaftlich planen – und wie FinOps dabei hilft, Kosten zu senken, Transparenz zu schaffen und den Wert ihrer IT-Investitionen zu steigern.
 Cloud Tech
AI Agent Sandbox in der Cloud: Wie sich KI-Agenten sicher ausführen lassen
KI-Agenten können Code ausführen, Dateien verändern und APIs aufrufen. Wie eine Cloud-Sandbox die Ausführung isoliert und welche Sicherheitsmaßnahmen dabei entscheidend sind.
 Cloud Tech
Digitale Souveränität 2027: Warum Unternehmen die Kontrolle über Daten, Cloud und KI zurückgewinnen müssen
Digitale Souveränität ist 2027 keine politische Debatte mehr – sie betrifft Wettbewerbsfähigkeit, IT-Sicherheit und die langfristige Handlungsfähigkeit jedes Unternehmens.